

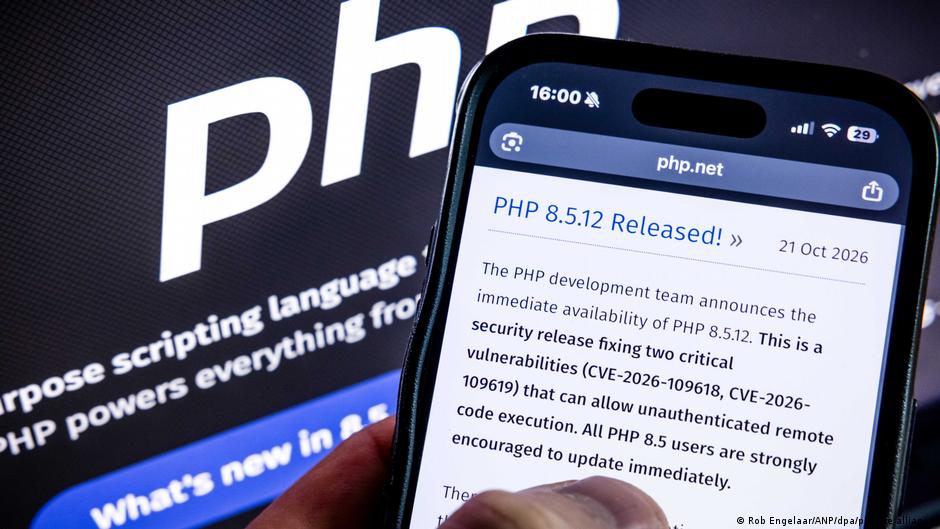
في غضون ساعات، وجدت مؤسسات كبرى في أوروبا وآسيا وأستراليا نفسها أمام خيار صعب: إبقاء مواقعها الإلكترونية عرضة للخطر، أم إخراجها من الخدمة مؤقتاً. السبب ثغرتان أمنيتان حرجتان في PHP، لغة البرمجة التي يعتمد عليها نحو 70% من مواقع الويب حول العالم.
لكن ما يجعل الحادثة أكثر إثارة للقلق ليس حجم انتشار اللغة وحده، بل الدور الذي لعبه الذكاء الاصطناعي: فقد ساعد في اكتشاف الثغرتين، فيما باتت الأدوات نفسها قادرة على تسريع استغلالهما. وبينما سارع فريق PHP إلى إصدار تحديثات عاجلة، أطلقت وكالات أمنية في واشنطن ولندن وبرلين تحذيرات من هجمات محتملة، بحسب رويترز و إيه بي سي نيوز.
وتثير الحادثة تساؤلات بشأن قدرة المؤسسات على إصلاح الثغرات بالسرعة نفسها التي تتيح بها أدوات الذكاء الاصطناعي اكتشافها واستغلالها.
ما الذي حدث؟
قبل يومين بالتحديد، أعلن فريق PHP عن إصدار طارئ من دون تقديم أي تفاصيل، وقال إنه سيتم إطلاقه في 21 أكتوبر/ تشرين الأول الساعة 14:00 بالتوقيت العالمي الموحد. وذكر الفريق أن "التحديثات تُصلح ثغرتين حرجتين تتيحان تنفيذ أوامر عن بُعد دون مصادقة"، ودعا كل المستخدمين إلى اعتماد التحديث فوراً.
وقبيل انطلاق هذا الإصدار، حذّرت فرق الاستجابة المعنية بمؤسسات الاتحاد الأوروبي وهيئاته ووكالاته CERT-EU وCERT.at من وجود ثغرة أمنية لكن دون الكشف عن تفاصيلها، ولاحقاً حذّر المكتب الألماني لأمن المعلومات (BSI) من الأمر نفسه. وأفاد مركز الأمن السيبراني الهولندي (NCSC-NL) بظهور نموذج استغلال عام (Proof-of-Concept) قبل إصدار التحديث بوقت قليل، بحسب موقع سيكيورتي انسايدر.
تجدر الإشارة إلى أن PHP هي لغة برمجة تعمل على الخوادم لتشغيل مواقع الويب ومعالجة طلباتها، وتُستخدم على نطاق واسع في أنظمة إدارة المحتوى مثل ووردبريس وتعتمد عليها العديد من المواقع والمتاجر الإلكترونية، ولذلك تعد منذ سنوات من أهم تقنيات الإنترنت.
من هم المتأثرون؟
بالنسبة لغالبية المستخدمين، تجلّت الأزمة السيبرانية الحالية حتى الآن في شكل اضطرابات يومية: أحياناً لا يُتاح بوابة حجز المواعيد في المدينة، وأحياناً يتوقف قسم العملاء عبر الإنترنت عن العمل، أو تظهر رسالة تفيد بأعمال صيانة، بحسب ما ذكر موقع صحيفة بيلد الألمانية.
ويشعر المستخدمون بآثار هذا الاختراق الأمني خصوصاً إذا اعتادوا استخدام الخدمات الرقمية بانتظام. فمن يحاول حجز موعد طبي، أو تنزيل وثائق حكومية، أو الدخول إلى حسابه لدى إحدى الشركات، أو شراء تذاكر عبر الإنترنت، قد يواجه حالياً صعوبات بعدما أوقف مشغّلون مواقعهم احترازيا لتأمين أنظمتهم.
أما بالنسبة للمستخدمين العاديين فلا داعي للذعر. فالثغرات تؤثر أساسا على خوادم مشغلي المواقع، وليس على أجهزة زوارها أو هواتفهم. وحتى الآن لا توجد مخاوف بشأن بيانات المستخدمين العاديين. ويتحمّل الآن مسؤولية التصحيح بشكل رئيسي أصحاب المدونات والمواقع التي تُدار بنظم مثل ووردبريس أو أي نظام آخر يعتمد على PHP.
ووفق الخبراء فإن أكبر خطر على المستخدمين لا يكمن في الثغرة نفسها، بل في محاولات الاحتيال التي قد تتبعها. فالمحتالون يستغلون الأخبار الحالية لإرسال رسائل بريد أو رسائل قصيرة بعناوين مثل "قم بتغيير كلمة المرور" أو "يرجى تأكيد بياناتك مجدداً”
ماذا نعرف عن الثغرتين تقنياً؟
تحمل الثغرتان الرمزين CVE-2026-109618 وCVE-2026-109619، وأُطلق عليهما إعلامياً "PHP2Shell". تبلغ درجة خطورة كل منهما 9.2 من 10 وفق مقياس CVSS 4.0، وهو معيار عالمي مفتوح وموحد يُستخدم لتقييم مدى خطورة الثغرات الأمنية في البرمجيات وأنظمة المعلومات.
والخلل ليس في موقع بعينه ولا في إضافة أو قالب، بل في محرّك PHP نفسه، أي البرنامج الذي يعمل على الخادم ويُجهّز صفحات الموقع لكل زائر. وفي الثغرتين يمكن للمهاجم التلاعب بطريقة تعامل المحرّك مع الذاكرة بحيث يترك خلفه فوضى في ذاكرته، ثم يستغل هذه الفوضى لتشغيل أوامره الخاصة.
تكمن الثغرتان في محرك PHP نفسه، وتتعلقان بخلل في إدارة الذاكرة يسمح للمهاجم بالتلاعب بطريقة معالجة الطلبات، ثم تنفيذ أوامر على الخادم بصلاحيات الموقع، دون كلمة مرور أو تفاعل من المستخدم. وفي الحالتين، يستطيع المهاجم تشغيل أوامر على الخادم بصلاحيات الموقع نفسها، دون الحاجة إلى كلمة مرور ودون أن يضغط أي مستخدم على رابط، بحسب موقع مجلة سيكيورتي انسايدر.
حجم التعرض للاختراق
تتفاوت الأرقام بين المصادر لكنها تدور حول نسبة 70% من المواقع حول العالم، كما تشمل واجهة "وورد برس" WordPress المستخدمة في أكثر من 40% من مواقع الويب حول العالم. وتنقل رويترز عن W3Techs المنصة العالمية المتخصصة في تتبع وتحليل تقنيات الإنترنت أن PHP يعمل في نحو 75% من المواقع التي يمكن تحديد لغتها.
وبحسب وحدة Unit 42 التابعة لشركة بالوألتو الأمريكية المتخصصة في الأمن السيبراني، فإن هناك نحو 22.6 مليون نسخة PHP مكشوفة على الإنترنت. وتضيف بيانات Censys (وهي منصة بحثية وأداة أمن سيبراني تُستخدم للبحث عن الأجهزة والأنظمة المتصلة بشبكة الإنترنت وتحليلها) أن نحو 1.5 مليون من أصل 2.6 مليون مضيف يعمل بإصدار PHP لا يتوفر له إصلاح.
وقالت تيفاني فاريس، الرئيسة التنفيذية المؤقتة لجمعية دروبال لإدارة المحتوى مفتوح المصدر، إن جميع الخوادم التي تستخدم إصداراً صدر خلال العشرين عاماً الماضية معرّضة للخطر، بحسب ما نقلت رويترز و سيكيورتي انسايدر.
موجة إغلاقات
عقب الكشف عن الثغرتين، سارعت مؤسسات حكومية وهيئات عامة إلى تعليق مواقع وخدمات إلكترونية احترازياً، ففي هولندا أغلق مركز الأمن السيبراني الوطني موقعه، ولحقت به مؤسسات أخرى منها ميناء روتردام والاتحاد الهولندي لكرة القدم ومواقع الأحزاب الخمسة الكبرى ومواقع عدة مستشفيات. وطالت الإغلاقات أيضاً خدمة الهوية الرقمية الوطنية وموقع مجلس النواب.
وفي فرنسا وضعت وزارة الداخلية كل مواقعها في "صيانة وقائية"، وخرجت عن الخدمة مواقع حكومية محلية بينها موقع محافظة شرطة باريس، وفي بريطانيا أُغلقت مواقع مجالس إدنبرة وبريستول وأكسفورد.
وعلّق رئيس الوزراء الهولندي بأنه يتابع الوضع عن كثب. ودعت رئيسة الوزراء اليابانية ساناي تاكايتشي أصحاب المواقع إلى التحقق من استخدامهم PHP والاستعداد لتطبيق الإصلاح، بحسب رويترز. وقال البيت الأبيض إنه علم بالثغرة يوم الجمعة 16 أكتوبر 2026.
من اكتشف الثغرة؟
تتباين الروايات بشأن اكتشاف الثغرتين إذ تقول OpenAI المتخصصة في الذكاء الاصطناعي إنها قادت تعاونًا لإعداد الإصلاحات قبل الإعلان عنها ووصفت الخلل بأنه "من أكثر الثغرات تأثيراً في الذاكرة الحديثة" وبأنه يمثل "مرحلة جديدة" يستطيع فيها الذكاء الاصطناعي العثور على ثغرات بتأثير على مستوى الإنترنت.
شركة Calif الأمنية بدورها قالت إنها اكتشفت الثغرات بمساعدة نموذج لغوي كبير في الأول أغسطس/ آب الماضي. وقالتWiz المتخصصة في الأمن السيبراني السحابيوالمملوكة لعملاق التقنية ألفابت، إنها توصلت إلى الثغرات بشكل مستقل عبر أداتها Wiz Atlas بالاستعانة بنموذج Gemini 4 Argon من غوغل ونموذج GPT-5.6 Sol من OpenAI. وأضافت أن الثغرات بقيت غير مكتشفة لأكثر من عقد، وأن استغلالها كان معقداً للغاية على المخترق البشري، وأن الذكاء الاصطناعي أزال هذا الحاجز.
وتنسب بوابة التقنية CNET الاكتشاف إلى Calif باستخدام نموذج الذكاء الاصطناعي GPT-5.6 Sol، نقلاً عن مدونة OpenAI، مع تأكيد أن Wiz توصلت إليه بشكل مستقل. وقالت Calif وWiz إنهما نسّقتا مع بعضهما ومع فريق PHP وOpenAI.
هل جرى استغلال الثغرتين فعلاً؟
قالت Amazon Threat Intelligence (نظام دفاعي وبحثي متكامل ومستمر لجمع وتحليل ومعالجة البيانات المتعلقة بالهجمات السيبرانية والثغرات) إنها رصدت محاولة استغلال لأحد أنظمتها الخداعية (Honeypot) في 17 أكتوبر/ تشرين الأول، أي قبل الإعلان عن الثغرة بأربعة أيام. وذكر سي جيه موزس مسؤول الأمن فيها أن مصدر المحاولة عنوان إنترنت مجهول، وأن من غير الواضح كيف عرف المهاجم بالثغرة خلال فترة الحظر.
ورصدت Amazon محاولات أخرى يوم الإعلان، بعضها قبل الإصلاح بساعات. ويشير تنوع الأساليب إلى وجود مهاجمين متعددين. وقالت إن نماذج الاستغلال ظهرت خلال ساعات من إصدار الإصلاح، وإن "PHP2Shell" يُستغل الآن على نطاق واسع، بحسب صحيفة الغارديان.
وقال جيك نوت، رئيس استخبارات التهديدات في watchTowr المنصة المتخصصة في الأمن السيبراني، إن شركته ترصد محاولات لاستغلال الثغرات فعلياً لكن "لم ينجح أحد حتى الآن"، ولا يتوقع أن يطول ذلك، بحسب ما نقلت عنه منصة CNET.
وحذّر البروفيسور آلان وودوارد (جامعة ساري) بالمملكة المتحدة من أزمة قد تستمر طويلا بسبب قائمة ضخمة من المواقع غير المُصانة والتي قد تبقى عرضة للهجمات لأسابيع وأشهر. وقال ميشال فوجنياك الخبير في البنية التحتية للإنترنت للغارديان، إن الاستغلال الآلي للثغرات سيكون واسعاً، وربما يشمل تعدين العملات المشفرة وهجمات حجب الخدمة.
ما العمل؟
ينصح الخبراء بتثبيت التحديثات الأمنية فورًا، وإعادة تشغيل الأنظمة المتأثرة، وفحص مؤشرات الاختراق السابقة لتثبيت الإصلاح؛ فالتحديث وحده لا يعالج اختراقًا حدث بالفعل.
والخلاصة أن المستخدم العادي لا يواجه خطراً مباشراً من الثغرتين، لكنه قد يعاني من انقطاع الخدمات، والخطر الأكبر عليه يأتي من محاولات الاحتيال لا من الثغرة نفسها.
التعليقات 0
كن أول من يعلق على هذا الخبر