

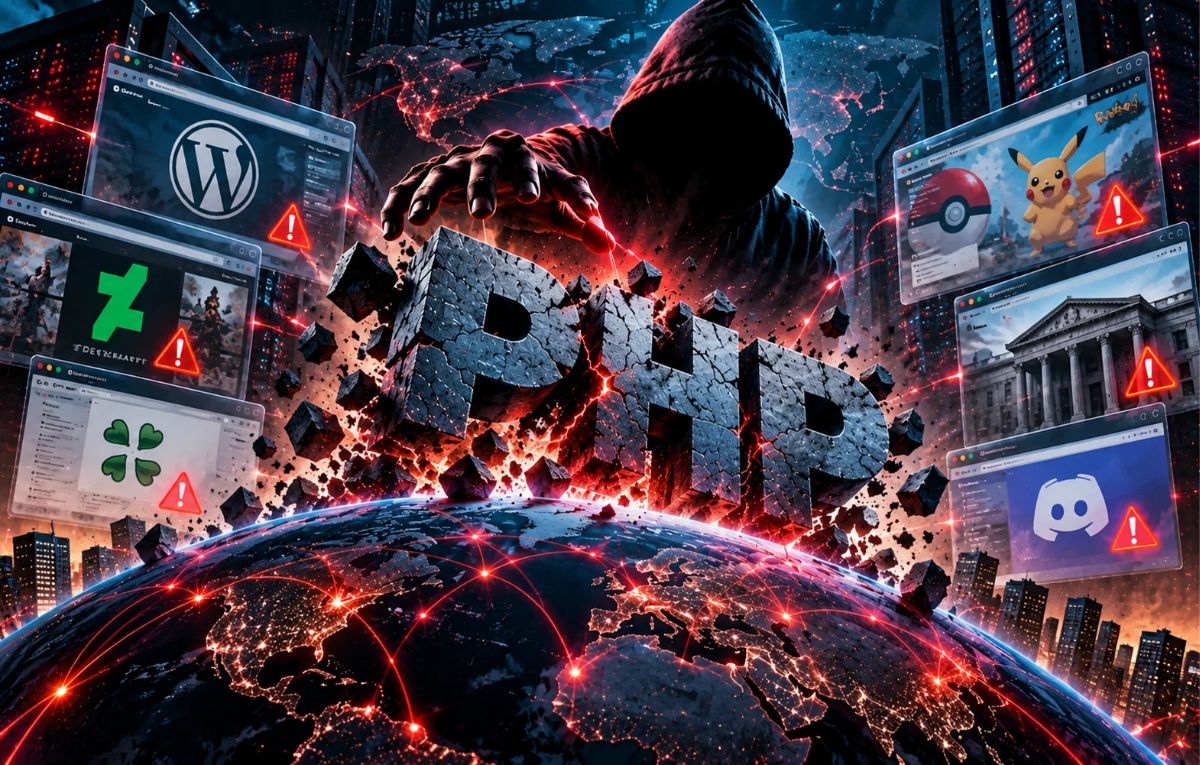
تواجه مواقع إلكترونية وخدمات رقمية حول العالم تهديدًا أمنيًا متصاعدًا بعد الكشف عن ثغرتين خطيرتين في لغة البرمجة PHP، المستخدمة على نطاق واسع في تشغيل مواقع الإنترنت، ومنها المواقع المبنية على نظام ووردبريس الذي يشغل نسبة كُبرى، تصل إلى 40%، من المواقع الإلكترونية حول العالم.
وأثارت الثغرتان مخاوف من إمكانية اختراق الخوادم والوصول إلى البيانات الحساسة، مما دفع جهات ومؤسسات إلى تعطيل بعض خدماتها مؤقتًا، وسط تحذيرات من ضرورة تثبيت التحديثات الأمنية في أسرع وقت ممكن.
وتكمن خطورة هذه الثغرات في إمكانية استغلالها لتنفيذ أوامر برمجية من بُعد دون الحاجة إلى تسجيل الدخول، بما قد يسمح للمهاجمين بالسيطرة على الخوادم وتعديل محتوى المواقع والوصول إلى قواعد البيانات. وتزداد المخاوف مع الدور الذي يؤديه الذكاء الاصطناعي في اكتشاف الأخطاء البرمجية المعقدة وتحويلها إلى وسائل هجوم أكثر قابلية للتنفيذ من أي وقت مضى.
PHP لغة برمجة تشغّل جزءًا كبيرًا من الإنترنت
تُعد PHP من أشهر لغات البرمجة المستخدمة في تطوير المواقع والتطبيقات التي تعمل على الخوادم، ومنها مواقع شهيرة مثل ويكيبيديا ومواقع أخرى تعتمد على نظام ووردبريس.
وتمكن موقع VirusTotal من رصد نحو 3.8 مليون موقع يستخدم PHP ولديه منفذ واحد مفتوح على الأقل، مما يعكس اتساع نطاق الأنظمة التي قد تتأثر بتداعيات الثغرات المكتشفة.
ولا تقتصر المخاطر على المؤسسات الكبرى، بل تمتد إلى المتاجر الإلكترونية والمدونات الشخصية والمواقع الإخبارية والخدمات الحكومية، خاصةً تلك التي تستخدم إصدارات غير محدثة من اللغة.
وبحسب التقارير، فقد اكتُشفت الثغرتان بمشاركة أدوات الذكاء الاصطناعي؛ إذ أعلنت OpenAI أن مجموعة أبحاث أمنية تُعرف باسم Calif رصدت إحدى المشكلات باستخدام نموذج GPT-5.6 Sol، في حين اكتشفت شركة Wiz الأمنية، التابعة لجوجل، الثغرات وأبلغت عنها بصورة مستقلة.
وتكمن المفارقة في أن إحدى الثغرات كانت موجودة في PHP منذ نحو عقدين، لكن استغلالها كان يتطلب سلسلة معقدة من الخطوات التقنية، مما جعل تحويلها إلى هجوم عملي بالغ الصعوبة. غير أن تطور نماذج الذكاء الاصطناعي ساعد في تسهيل تحليل مثل هذه الأخطاء واكتشاف طرق استغلالها.
وتحمل الثغرة الأولى المعرّف CVE-2026-109618، وترتبط بخلل في إدارة الذاكرة عند نفادها، إذ قد تتعامل PHP مع بيانات داخلية لم تكتمل تهيئتها بطريقة غير آمنة.
وأما الثغرة الثانية، التي تحمل المعرّف CVE-2026-109619، فتتعلق ببقاء بيانات داخلية بعد تحرير الذاكرة المرتبطة بها، ما قد يسمح باستخدام حالة قديمة أثناء معالجة طلب جديد في الخادم.
وقد تتيح الثغرتان، في الظروف المناسبة دون الدخول في تعقيدات تقنية، تنفيذ تعليمات برمجية من بُعد دون مصادقة مسبقة، وهو ما يمنح المهاجمين قدرة خطيرة على استهداف الأنظمة المتأثرة.
خطر اختراق الخوادم وسرقة البيانات الحساسة
حذّرت الجهات المتخصصة في الأمن السيبراني من أن استغلال الثغرات قد يؤدي إلى السيطرة على الخوادم والوصول إلى كلمات المرور ومفاتيح واجهات برمجة التطبيقات والشهادات الرقمية وقواعد البيانات التي تتضمن معلومات حساسة.
وقد يتمكن المهاجم أيضًا من تغيير محتوى المواقع أو تشغيل برمجيات خبيثة في الخوادم المخترقة، واستخدامها كنقطة انطلاق لمهاجمة أنظمة أخرى.
ووصفت OpenAI المشكلة بأنها من أبرز القضايا الأمنية في الآونة الأخيرة، وعدّت Wiz أنها من بين أخطر الثغرات المكتشفة في تاريخ البرمجيات. كما أفاد المدير التقني لشركة Cloudflare برصد بوادر هجمات مبكرة، وفقًا للتقرير.
ولا يعني ذلك أن كافة المواقع التي تستخدم PHP قد تعرضت للاختراق بالفعل، لكنه يشير إلى ضرورة التعامل مع الإصدارات المتأثرة باعتبارها مصدر خطر يستوجب التحرك العاجل.
مواقع وخدمات تتخذ إجراءات احترازية
امتدت تداعيات الأزمة إلى عدد من المنصات والخدمات الرقمية، منها ويكيبيديا وDeviantArt وغيرها، كما أوقفت جهات حكومية في هولندا وفنلندا بعض مواقعها احترازيًا، في حين أوصت جهات أمنية أمريكية وبريطانية بإيقاف الأنظمة المتأثرة إذا تعذر تثبيت التحديثات الأمنية فورًا.
وتعكس هذه الإجراءات مخاوف من استغلال الثغرات قبل تأمين الخوادم، خاصةً لدى المؤسسات التي تتعامل مع بيانات شخصية أو معاملات مالية. ومع ذلك، لا يعني توقف أي خدمة بالضرورة تعرضها للاختراق، إذ قد يكون الإيقاف إجراءً وقائيًا لتجنب المخاطر المحتملة.
كيف نحمي أنفسنا ومواقعنا؟
لا يستطيع المستخدم العادي إصلاح الثغرات مباشرة، لأنها تؤثر في الخوادم التي تستضيف المواقع، وليس في أجهزة المستخدمين بالضرورة. ومع ذلك، يُنصح بمتابعة التنبيهات الأمنية الرسمية للخدمات المستخدمة، وتجنب الروابط والملفات المشبوهة، والانتباه إلى أي تحذيرات تتعلق باختراق المواقع.
وأما أصحاب المواقع، فعليهم التحقق من استخدام PHP وتحديد الإصدار المثبت، ثم تثبيت إصدار يتضمن الإصلاحات الأمنية اللازمة. وينطبق ذلك أيضًا على المواقع المستضافة لدى شركات مثل Hostinger و GoDaddy و Bluehost وغيرها من خدمات استضافة المواقع، إذ ينبغي التأكد من أن مزود الاستضافة عالج الثغرات بالفعل.
وحذّرت GoDaddy من ضرورة افتراض تأثر المواقع التي تستخدم PHP إلى حين التحقق من سلامتها وتحديثها، كما أن إصدارات PHP 8.1 وما قبلها لم تعد مدعومة، ما يجعل الترقية إلى إصدار أحدث ومدعوم أمرًا ضروريًا.
وبالنسبة إلى المواقع التي تدير معاملات مالية أو تخزن بيانات حساسة، فقد يكون إيقافها مؤقتًا الخيار الأكثر أمانًا إذا تعذر تطبيق الإصلاحات سريعًا. وإذا ظهرت مؤشرات على اختراق سابق، فينبغي فحص سجلات الخادم وتغيير كلمات المرور والمفاتيح التي يُحتمل تعرضها للخطر.
الذكاء الاصطناعي يغيّر قواعد الأمن السيبراني
تكشف أزمة PHP عن جانب مزدوج لتطور الذكاء الاصطناعي؛ فالتقنيات نفسها التي تساعد الباحثين في اكتشاف الثغرات قد تجعل استغلالها أسهل بعد الكشف عنها، مما يقلص الوقت المتاح أمام المؤسسات لتأمين أنظمتها.
وتبقى المشكلة كبرى في الفجوة بين إصدار التحديثات الأمنية وتطبيقها فعليًا على ملايين الخوادم، خاصةً المواقع التي تستخدم برمجيات قديمة أو لا تتابع التنبيهات الأمنية بانتظام.
وفي ظل هذه التطورات، يصبح تحديث الأنظمة واستخدام إصدارات مدعومة ومراقبة الخوادم باستمرار خطوات أساسية لحماية المواقع والبيانات. فالثغرتان لا تكشفان فقط مخاطر أخطاء برمجية قديمة، بل تؤكدان أيضًا أن تسارع قدرات الذكاء الاصطناعي يفرض على أصحاب المواقع والمؤسسات استجابة أمنية أسرع وأكثر فاعلية مما سبق.
التعليقات 0
كن أول من يعلق على هذا الخبر