

لم تعد التطبيقات المزيفة تقتصر على المواقع غير المعروفة أو ملفات التثبيت المنتشرة خارج المتاجر الرسمية، بعدما رُصدت نسخ تنتحل هوية خدمات شهيرة داخل متجر «جوجل بلاي» (Google Play)، من بينها متصفح «جوجل كروم» (Google Chrome) وتطبيق المراسلة «واتساب» (WhatsApp)، في واقعتين أثارتا تساؤلات بشأن قدرة أنظمة مراجعة التطبيقات على اكتشاف عمليات انتحال الهوية قبل وصولها إلى أعداد كبيرة من المستخدمين.
تطبيق كروم مزيف يجمع أكثر من 100 ألف تنزيل
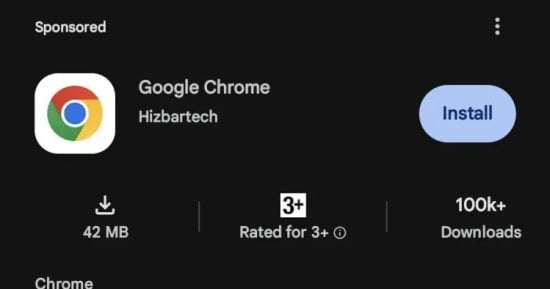
بدأت إحدى الوقائع في الظهور خلال 14 أكتوبر 2026، عندما رصد مستخدمون تطبيقًا يحمل اسمًا وأيقونة يحاكيان متصفح جوجل كروم داخل متجر جوجل بلاي، مع ظهوره في بعض نتائج البحث المدفوعة أعلى التطبيق الأصلي، وفقًا لتقارير تقنية أجنبية.
وحمل التطبيق اسم المطور Hizbartech، بينما أظهرت بياناته أكثر من 100 ألف عملية تنزيل. وكشفت التقارير أن التطبيق لم يكن متصفحًا حقيقيًا، إذ كان قد نُشر في البداية باسم «Ball Bounce» كلعبة، قبل تغيير اسمه وأيقونته في 30 سبتمبر ليبدو وكأنه نسخة من متصفح جوجل.
ووفقًا لتقرير موقع «Android Authority»، أزالت جوجل التطبيق من المتجر بعد انتشار التقارير عنه. ولا يعني رقم التنزيلات بالضرورة أن جميع عمليات التثبيت حدثت بعد تغيير هوية التطبيق، كما لم تثبت التقارير أن بيانات المستخدمين سُرقت نتيجة تثبيته.
واتساب المزيف يتجاوز نصف مليون تنزيل
ولم تتوقف الوقائع عند متصفح كروم، إذ كشف تقرير نشره موقع «Android Authority» في 16 أكتوبر عن تطبيق آخر ينتحل هوية واتساب، وصل إلى أكثر من 500 ألف تنزيل وفقًا للرقم الظاهر على صفحة التطبيق في المتجر.
وحمل التطبيق اسم «WhatsApp Messenger»، لكنه نُشر بواسطة حساب مطور يحمل اسم «Agment Assets sallu»، وليس شركة WhatsApp LLC التي تنشر التطبيق الأصلي. كما استخدم صورًا ووصفًا من صفحة واتساب الرسمية، بما يجعل التمييز بين النسختين أكثر صعوبة بالنسبة للمستخدم الذي يكتفي بمراجعة الاسم والشعار.
وأشار التقرير إلى أن النسخة المقلدة ظهرت في نتائج بحث مدفوعة لدى بعض المستخدمين، أعلى التطبيق الرسمي، رغم أن ذلك لم يحدث في جميع عمليات البحث. وذكر الموقع أن التطبيق كان لا يزال موجودًا في المتجر وقت نشر تقريره.
وحتى صباح 17 أكتوبر، أفاد موقع AndroidPure بأنه رصد استمرار ظهور التطبيق المزيف، مع تحذير المستخدمين من تثبيته. ولا تتوافر أدلة مؤكدة في التقارير المشار إليها تثبت أن هذه النسخة سرقت بيانات المستخدمين أو تحدد بصورة قاطعة ما تفعله بعد التثبيت.
كيف تصل التطبيقات المزيفة إلى المستخدمين؟
تكشف الواقعتان عن مشكلة تتجاوز تقليد أسماء التطبيقات وشعاراتها، إذ يمكن أن يستغل المطورون ثقة المستخدمين في المتاجر الرسمية، إلى جانب الإعلانات المدفوعة التي قد تضع التطبيق المقلد في مقدمة نتائج البحث.
وفي سياق أوسع، كشفت شركة الأمن السيبراني «McAfee» في تقرير نشرته يوم 7 أكتوبر 2026 عن حملة لتطبيقات أندرويد المزيفة، رصدت خلالها أكثر من 1900 تطبيق مرتبط بالحملة عبر أكثر من 500 ألف جهاز في أكثر من 190 دولة. واستهدفت التطبيقات خدمات وعلامات معروفة، من بينها أدوات تحرير الفيديو والألعاب وخدمات الدفع، ووجهت المستخدمين في حالات رصدتها الشركة إلى صفحات إعلانية واحتيالية قد تقود إلى اشتراكات مدفوعة.
ولا يعني ذلك أن تطبيق كروم المزيف ونسخة واتساب المقلدة مرتبطان بالحملة التي رصدتها McAfee؛ فالتقارير المتاحة لا تثبت وجود صلة مباشرة بين الوقائع الثلاث. لكنها توضح أن انتحال هوية التطبيقات يمثل أسلوبًا متكررًا لاستغلال ثقة المستخدمين في العلامات التجارية المعروفة.
خطوات بسيطة لتجنب التطبيقات المقلدة
ينبغي للمستخدمين التحقق من اسم الجهة المطورة قبل تثبيت أي تطبيق، وعدم الاعتماد على الشعار أو الاسم أو عدد التنزيلات وحدها باعتبارها دليلًا على الأصالة. ففي حالة واتساب، يجب التأكد من أن الجهة المطورة هي WhatsApp LLC، مع الوصول إلى التطبيق عبر الموقع الرسمي أو رابط المتجر الموثوق.
ومن المهم أيضًا مراجعة تفاصيل التطبيق وتاريخ تحديثه، والتعامل بحذر مع النتائج الإعلانية التي تظهر أعلى نتائج البحث، حتى لو كانت داخل متجر رسمي. وفي حالة الاشتباه في تثبيت نسخة غير رسمية من واتساب، توصي الشركة بإزالة التطبيق غير الرسمي والانتقال إلى النسخة الأصلية، مع العلم أن نقل سجل المحادثات قد لا يكون مضمونًا عند الانتقال من تطبيقات غير مدعومة، وتؤكد هذه الوقائع أن وجود التطبيق داخل متجر رسمي لا يكفي وحده لضمان أنه النسخة الأصلية، وأن التحقق من هوية المطور يظل خطوة أساسية قبل التثبيت.
التعليقات 0
كن أول من يعلق على هذا الخبر