

تعرضت مواقع الويب في جميع أنحاء العالم لملايين المحاولات لاستغلال ثغرة أمنية تم اكتشافها مؤخرًا في أكوادها البرمجية، حسبما ذكرت شركات الأمن السيبراني، حيث حذرت وكالة الأمن القومي الأمريكية من أن الخلل قد يسمح للمهاجمين بالتحكم في خوادم الويب وسرقة البيانات وتعطيل الخدمات.
توجد المشكلة في لغة برمجة PHP، التي تدعم حوالي 70٪ من لغات البرمجة في العالم. ظهرت مواقع الويب يوم الأربعاء مما دفع الحكومات والشركات إلى سحب مواقعها الإلكترونية من الإنترنت قبل أن يتم مهاجمتها وحتى يتمكنوا من تصحيح الخلل.
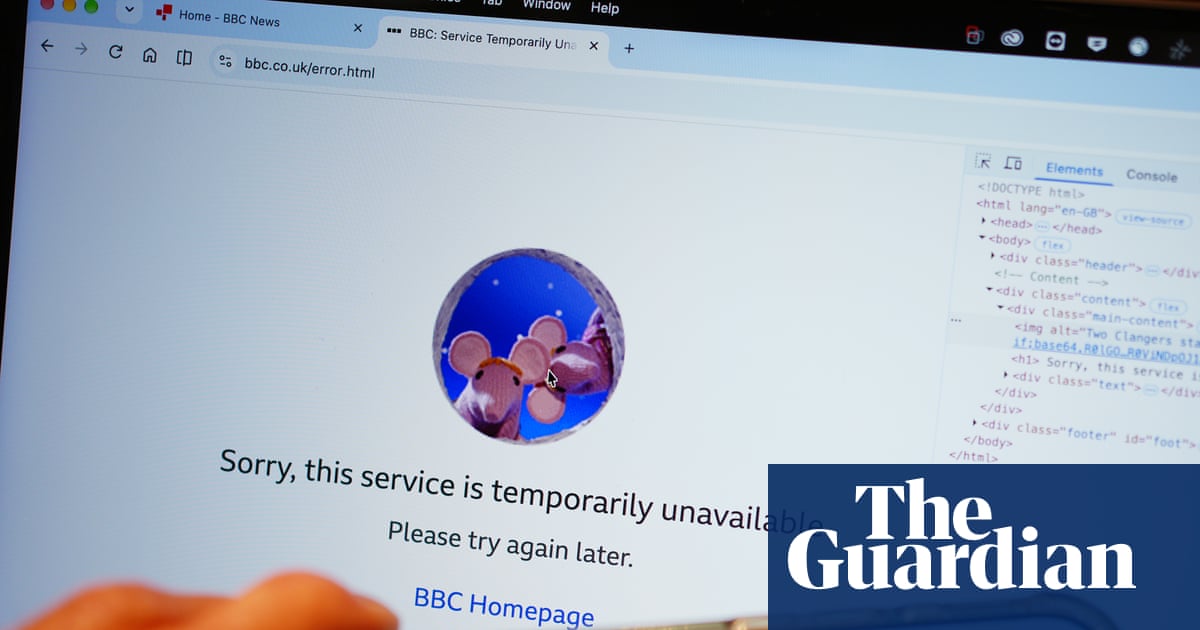
في المملكة المتحدة، تم إغلاق 32 خدمة حكومية وقالت وزيرة الأمن السيبراني، ليز لويد، للبرلمان، إنه تم إيقاف الاتصال بالإنترنت. وقالت إن هذا "نتج إلى حد كبير عن الإجراءات الاحترازية" أثناء تطبيق التحديثات. وقال داونينج ستريت إنه لم تتأثر أي خدمات حيوية عامة وأن "بعض الخدمات المحدودة قد تكون غير متصلة بالإنترنت مؤقتًا" ولكن هذا لا يعني أنها تعرضت للاختراق. كان موقع "خونة بي بي سي" أحد المواقع التي تعطلت يوم الخميس. وقد أثار هذا الأمر قلقًا خاصًا بشأن الضعف المستمر للأنظمة التي تستخدمها المدارس والحكومات المحلية والجمعيات الخيرية، والتي ربما لم يكن لديها دعم مخصص للأمن السيبراني لتنفيذ الإصلاح.
وصف كيران مارتن، الرئيس التنفيذي السابق للمركز الوطني للأمن السيبراني في المملكة المتحدة، الخلل بأنه "سيء للغاية"، قائلًا إنه على الرغم من أن معظم نقاط الضعف في برامج الإنترنت لا تهم، إلا أن هذا كان "أخطر ثغرة تم اكتشافها لخمسة أشخاص". سنوات".
ومع ذلك، قال رايان أوستن، الباحث في شركة الأمن السيبراني كاليف، الذي كان له دور أساسي في اكتشاف الخلل: "في الوقت الحالي، لا يبدو أن الاستغلال قد انطلق أو انتشر على نطاق واسع."
دفع الخلل الحكومات إلى اتخاذ إجراءات، حيث حذرت وكالة الأمن القومي الأمريكية من احتمال حدوث ذلك. السماح للمهاجمين بالسيطرة على خوادم الويب وسرقة البيانات الحساسة وتعطيل الخدمات والتعمق في الشبكة. تمت إزالة المواقع الحكومية بسرعة حتى يمكن تثبيت التصحيح مع عودة الكثير منها إلى الإنترنت بعد ذلك بوقت قصير.
[__HTML_TAG_26__]] في تحديث بين عشية وضحاها يوم الأربعاء وحتى الخميس، قال ماثيو برينس، الرئيس التنفيذي لشركة Cloudflare للأمن السيبراني، إن الشركة شهدت عشرات الآلاف من المحاولات لاستغلال نقطة الضعف في الـ 45 دقيقة التي تلت الإعلان عن المشكلة، وارتفعت إلى "مئات الآلاف في غضون ساعتين، والملايين". الآن".أضافت شركة Amazon Threat Intelligence، وهي شركة أخرى للأمن السيبراني، أن PHP2Shell، كما تُعرف الثغرة الأمنية، "يتم الآن استغلالها على نطاق واسع" وقالت إنها حددت عدة محاولات من جهات فاعلة متعددة لاختبار طرق للاستفادة من الثغرة الأمنية قبل إصدار الإصلاح من قبل مطوري PHP في الأربعاء.
قالت Cloudflare أيضًا إنه في الساعات العشر التي سبقت الإعلان عنها علنًا، شهدت آلاف المحاولات لاستغلال الثغرة الأمنية، وسط مخاوف بشأن التعامل مع التنبيه، حيث قال أحد خبراء الأمن السيبراني، البروفيسور آلان وودوارد، إن الخلل تم الكشف عنه قبل يوم واحد من إصدار التصحيح، وأن "شخصًا ما سمح للقط بالخروج من الثغرة". حقيبة".
قال ميشال ووزنياك، خبير البنية التحتية للإنترنت، إن ثغرة PHP يمكن أن تسمح للجهات المعادية "بالاستيلاء على موارد" المواقع المكشوفة. يتمتع موقع الويب، مثل Slack أو Wikipedia، بإمكانية الوصول إلى قوة الحوسبة والخوادم وعناوين IP - التي تحدد موقعه على الإنترنت. في كثير من الحالات، تتم إدارة هذه البنية التحتية والتوسط فيها بواسطة PHP.
قد "تعشش" الجماعات الإجرامية أو المتسللون الذين ترعاهم الدولة أو القائمون بتعدين العملات المشفرة أنفسهم في مواقع مكشوفة باستخدام ثغرة PHP هذه، ثم يستغلون تلك الموارد لتحقيق أهدافهم الخاصة. يمكن لمجموعة القرصنة استخدام عنوان IP الخاص بموقع مكشوف لشن هجمات لا يمكن تعقبها بعد ذلك. يمكن للقائمين بتعدين العملات المشفرة استخدام قوة الحوسبة الخاصة بالخادم لتشغيل حساباتهم كثيفة الاستهلاك للطاقة مجانًا.
قال Woźniak إنه من غير الواضح إلى أي مدى تم القيام بذلك، والعديد من المواقع لن تكون على علم بذلك.
بعد النشرة الإخبارية الترويج
Wiz، إحدى المنظمات البحثية التي كشفت عن الثغرات الأمنية، قالت إنها يمكن القول إنها من بين أخطر الثغرات الأمنية التي تم اكتشافها على الإطلاق.
"كانت العيوب الأساسية موجودة في عقود من الزمن، لكن إثبات إمكانية استغلالها يتطلب سلسلة معقدة للغاية من الخطوات، على حافة ما يمكن أن يحققه الباحثون البشريون عمليا. "لقد نجحت نماذج الذكاء الاصطناعي الحدودية في تقليل هذا الحاجز بشكل كبير، مما أدى إلى تحويل خلل طويل الأمد إلى استغلال."
قالت وكالة الأمن القومي: "من المرجح أن تقوم الجهات الفاعلة السيبرانية بتسليح PHP2Shell". "هذه المخاطر خطيرة بما يكفي لتتطلب تصحيحًا فوريًا عبر الإدارات والوكالات الحكومية الأمريكية."
[__HTML_TAG_53__]] قالت حكومة كوريا الجنوبية يوم الخميس إنها قامت بتفعيل إجراءات الاستجابة للطوارئ، ورفع مستوى التأهب للأمن السيبراني في القطاع الخاص وإصدار إرشادات لعشرات الآلاف من الشركات حول كيفية حل المشكلة. حثت وزارة الصناعة الصينية المنظمات على فحص أنظمتها على الفور والترقية إلى أحدث إصدار آمن من PHP وأوصت بتعزيز مراقبة الأمن السيبراني وتغيير كلمات المرور والمفاتيح.شجع رئيس وزراء اليابان الشركات والمنظمات على تصحيح الثغرة الأمنية - أو إغلاق مواقعها.
التعليقات 0
كن أول من يعلق على هذا الخبر