

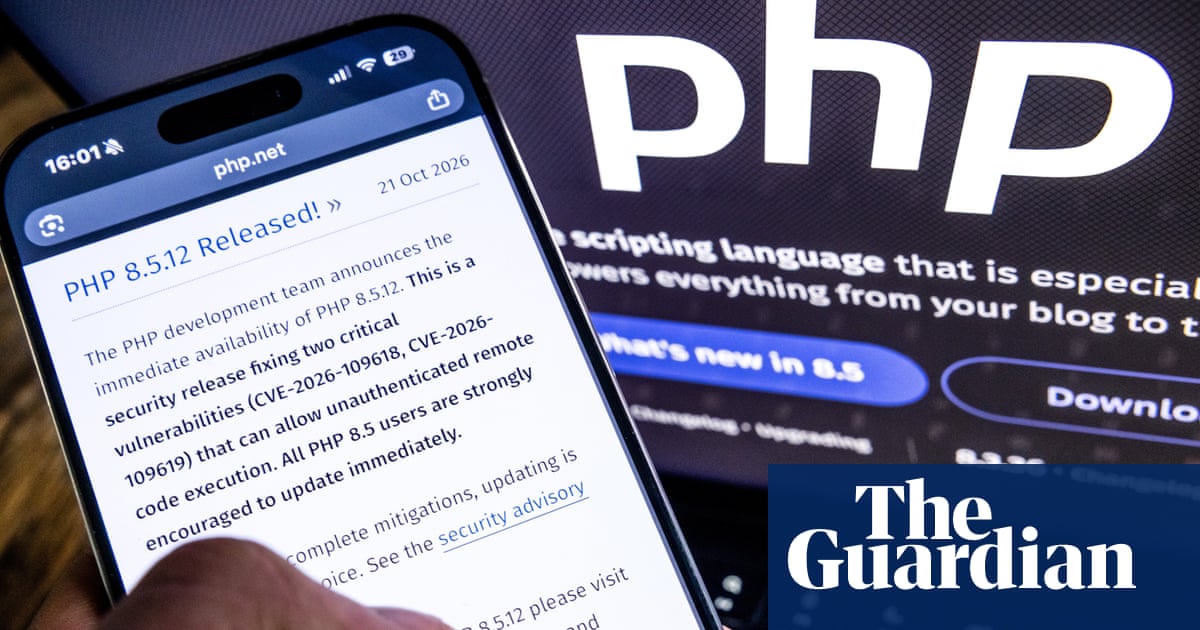
أصبحت مواقع الويب في جميع أنحاء العالم معطلة بعد اكتشاف ثغرة أمنية خطيرة في لغة الكمبيوتر المستخدمة لبناء جزء كبير من شبكة الويب العالمية.
كانت المواقع الهولندية والألمانية والبلجيكية والفنلندية والفرنسية من بين المواقع التي أزالتها الحكومات مؤقتًا أثناء سعيها لتصحيح الضعف الحرج في لغة PHP، وهي اللغة التي يستخدمها ما يقرب من 70% من الأشخاص مواقع الويب.
أثارت الثغرة الأمنية في لغة البرمجة، والتي أصبحت علنية يوم الثلاثاء، تحذيرات من وكالات الأمن القومي في واشنطن ولندن. وهذا يعني أن الملايين من مواقع الويب ستحتاج إلى الإصلاح. وقال أحد خبراء البنية التحتية للإنترنت إن الجهات الحكومية الروسية أو المجرمين المنظمين يمكن أن يستغلوا الخلل لتنفيذ هجمات إلكترونية.
يستخدم WordPress، وهو أحد أنظمة مواقع الويب الأكثر شيوعًا، PHP، كما هو الحال مع Wikipedia، وبرنامج المراسلة Slack، و- على الأقل تاريخيًا - الكثير من Facebook. قالت مؤسسة ويكيميديا إنها أزالت العديد من الأنظمة يوم الأربعاء كإجراء احترازي حتى يمكن تصحيحها.
أصدرت المنظمة التي تقف وراء اللغة تصحيحًا يوم الأربعاء بعد أن اكتشف الباحثون الذين اختبروا الدفاعات السيبرانية الخلل. طلبت وكالة الأمن القومي الأمريكية من جميع المنظمات التي تستخدم PHP أن تقوم بإيقاف تشغيل أنظمتها في وضع عدم الاتصال إذا لم تتمكن من تصحيحها على الفور. وقالت إن الثغرة الأمنية يمكن أن "توفر مسارًا مباشرًا إلى نظام ملفات الخادم أو قاعدة البيانات".
قدم المركز الوطني للأمن السيبراني في المملكة المتحدة نصيحة مماثلة وطلب من المؤسسات التحقق من وجود "أبواب خلفية تم تثبيتها بواسطة مهاجم".
البروفيسور آلان وودوارد، خبير الأمن السيبراني في جامعة ساري. قالت الجامعة: "لقد كان الأمر مفاجئًا ومثيرًا للقلق للغاية نظرًا لمدى استخدام PHP في جميع أنحاء العالم. أصدرت PHP تصحيحًا بسرعة كبيرة. الشيء المهم هو أن يتمكن كل من يستخدمها من الحصول على ذلك للتأكد من أن أنظمتهم آمنة.
"الجزء المثير للقلق هو أنه سيكون هناك ذيل طويل من مواقع الويب التي قد لا تتم صيانتها أيضًا وستظل عرضة للخطر، مما يعني أننا قد نرى أسابيع وأشهر من الهجمات المستمرة. بالنسبة للأهداف الكبيرة المثيرة، أتمنى أن يتم تصحيحها سريعًا."
بعد النشرة الإخبارية الترويج
قال وودوارد إن هناك نافذة "هناك هذا السباق وبعض الناس للأسف لا يعرفون أنهم في السباق."
[__HTML_TAG_39__]] قالت OpenAI إنها قادت تحالفًا من الباحثين الذين اكتشفوا الخلل وادعى أن "الذكاء الاصطناعي الحدودي" كان أساسيًا، ومع ذلك، قال الباحث الذي اكتشف نقطة الضعف إنهم لم يستخدموا نماذج لم تكن متاحة للجنرال public.في المملكة المتحدة، تم إغلاق المواقع الإلكترونية التابعة لمجالس إدنبره وبريستول وأكسفورد، وفي فرنسا، توقفت المواقع الإلكترونية الحكومية المحلية، بما في ذلك موقع شرطة باريس، عن العمل يوم الأربعاء، كما حدث في هولندا، خدمة الهوية الرقمية الوطنية، والموقع الإلكتروني لمجلس النواب، وموقع الأمن السيبراني الوطني. center.
قال ميشال وزنياك، خبير البنية التحتية للإنترنت: "سيكون هناك الكثير من الاستغلال التلقائي لهذا. "وقال إن هذا الخطأ قد يسمح للقائمين بتعدين العملات المشفرة باستغلال الخوادم الضعيفة على حساب أشخاص آخرين.
وقال أيضًا إن المنظمات الإجرامية الكبيرة والجهات الفاعلة التابعة للدولة الروسية يمكن أن تستخدم المواقع الضعيفة كمنصة انطلاق يمكن من خلالها تنفيذ عمليات رفض الخدمة الموزعة (DDoS) وغيرها. الهجمات السيبرانية.
قال Woźniak إن هذه المشكلة سلطت الضوء على الحالة السيئة للبنية التحتية للإنترنت، وهو أمر تم تسليط الضوء عليه من خلال نماذج الذكاء الاصطناعي المتقدمة ولكن كانت هذه مشكلة تتطور منذ فترة طويلة. ونقاط الضعف الأساسية التي اكتشفها الباحث كانت منذ عقود قديم.
قال: "إن هذه مشكلة بيئية في صناعة حيث يوجد حافز للتحرك بسرعة وإجراء تغييرات. هناك حافز لنشر شيء ما ثم عدم تحديثه مطلقًا وعدم التفكير في الصيانة."
التعليقات 0
كن أول من يعلق على هذا الخبر